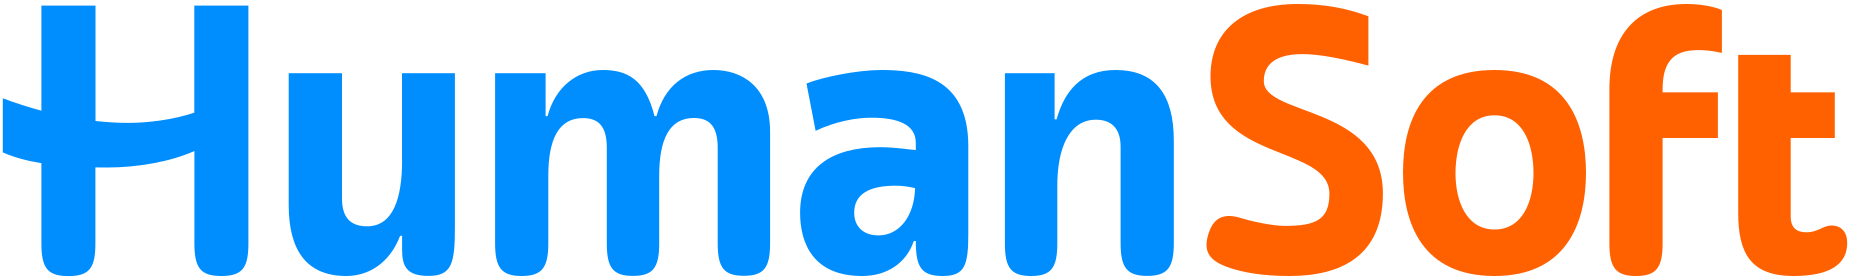
ความปลอดภัยข้อมูลพนักงาน ตามมาตรฐานสากล
ระบบความปลอดภัยของ HumanSoft ปกป้องข้อมูลพนักงานด้วยนโยบายรหัสผ่านที่รัดกุม (Strong Password อย่างน้อย 8 หลัก ผสมตัวพิมพ์ใหญ่-เล็ก ตัวเลข และอักขระพิเศษ) และกลไกขอความยินยอมเปิดเผยข้อมูลตาม PDPA ก่อนเข้าใช้งานระบบ
Strong Password
เป็นการตั้งค่า password ในการเข้าใช้งานให้มีความยากมากยิ่งขึ้น เพื่อเพิ่มความปลอดภัยในการใช้งานของผู้ใช้งานระบบ การตั้งค่ารหัสผ่านต้องมีความยาว 8 หลัก ประกอบไปด้วย
- ตัวอักษรภาษาอังกฤษพิมพ์ใหญ่
- ตัวอักษรภาษาอังกฤษพิมพ์เล็ก
- ตัวเลข
- เครื่องหมายหรืออักขระพิเศษผสมกัน
เมื่อเปิดใช้แล้วจะมีผลต่อเมื่อพนักงานกดเปลี่ยนรหัสผ่าน หรือพนักงานใหม่เข้าใช้งานครั้งแรก ตัวอย่างเช่น A@b12345
PDPA Conceal
การยินยอมเปิดเผยนโยบายความเป็นส่วนตัวของเจ้าของข้อมูลกับระบบ HumanSoft เพื่อให้ผู้ใช้งานสามารถใช้งานระบบ HumanSoft ได้ จำเป็นที่จะต้องยินยอมในการเปิดเผยข้อมูล หากไม่ยินยอม ผู้ใช้งานจะไม่สามารถใช้งานระบบ HumanSoft ได้
มาตรฐานที่ HumanSoft ได้รับการรับรอง
- ISO/IEC 27001 มาตรฐานความปลอดภัยของข้อมูล
- ISO/IEC 29110 มาตรฐานการบริการด้านการจัดการสารสนเทศ
เข้าสู่ระบบอย่างปลอดภัย
- เข้าได้ทั้ง HumanSoft ID ชื่อผู้ใช้ อีเมล Google LINE และ Apple
- ระบุโดเมนบริษัท แยกข้อมูลแต่ละบริษัทชัดเจน
- บังคับตั้งรหัสผ่านใหม่เมื่อเข้าครั้งแรก และขอความยินยอม PDPA ก่อนใช้งาน
- ลืมรหัสผ่าน รีเซ็ตเองได้ด้วย OTP
- HR ออก QR เข้าสู่ระบบรายคนให้พนักงานสแกนผ่าน LINE ใช้ได้ครั้งเดียวภายใน 3 ชั่วโมง
สำรองข้อมูลทุกวัน
ทุกแพ็กเกจสำรองข้อมูลทุกวันและได้อัปเดตเวอร์ชันใหม่ฟรี ไม่มีค่าใช้จ่ายเพิ่ม
รหัสผ่านของ HumanSoft ต้องมีความปลอดภัยระดับไหน
ระบบบังคับ Strong Password อย่างน้อย 8 หลัก ต้องมีตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และอักขระพิเศษผสมกัน
ข้อมูลพนักงานใน HumanSoft ปลอดภัยแค่ไหน
ระบบป้องกันด้วยนโยบายรหัสผ่านที่รัดกุมและกลไกยินยอม PDPA ควบคู่กับการกำหนดสิทธิ์การเข้าถึงข้อมูลแยกตามบทบาทผู้ใช้
HumanSoft สำรองข้อมูลบ่อยแค่ไหน
HumanSoft สำรองข้อมูลทุกวันในทุกแพ็กเกจ โดยไม่มีค่าใช้จ่ายเพิ่ม และได้รับการรับรองมาตรฐานความปลอดภัยข้อมูล ISO/IEC 27001
ทุกงาน HR ในระบบเดียว
ในหมวด โครงสร้างองค์กร
 โครงสร้างองค์กร
 จัดหาบุคลากร
 ลงเวลาการทำงาน
 เอกสารและการอนุมัติ
 คำนวณเงินเดือนอัตโนมัติ
 การเรียนรู้และฝึกอบรม
 สื่อสารและมอบหมายงาน
 AI และ Insight
 HRMS
 LINE